Dashboard
Emona MFT Dashboard
Jedna webová stránka pre všetky vaše servery a klientov Emona MFT: kto je online, čo sa poslalo a kedy, čo zlyhalo, koľko miesta na disku zostáva, upozornenia e-mailom alebo cez syslog a register incidentov pre každé upozornenie.
Verzia: Emona MFT 1.7.0. Každá objednávka Emona MFT obsahuje aspoň jednu inštanciu dashboardu a pripájajú sa k nej všetky licencované servery. Dashboard beží na vašej vlastnej infraštruktúre; nič sa neposiela spoločnosti BLUEGEM ani do žiadnej cloudovej služby a jeho licencia sa overuje offline.
Ako to funguje
Dashboard je samostatný program, ktorý nainštalujete vedľa svojich serverov Emona MFT. Každý server a klient dostane vlastný kľúč a posiela dashboardu svoje udalosti a signál o činnosti (heartbeat) cez šifrované spojenie agenta (predvolene TCP port 9100). Dashboard otvoríte v prehliadači.
- Voči serverom a klientom len na čítanie. Dashboard nikdy nemení ich nastavenia ani im neposiela príkazy. Agenti len posielajú dáta; dashboard odpovedá iba potvrdením.
- Nikdy nezdrží prenos. Ak dashboard nie je dostupný, udalosti čakajú v pamäti (až 10 000) a odošlú sa, keď je znova k dispozícii. Zastavený dashboard alebo nesprávny kľúč sa prejaví len v logu.
- Bez databázy, bez frameworku. Jeden JAR, dáta v obyčajných súboroch na vašom disku. Agenti sa pridávajú do jednoduchého súboru a zmeny platia bez reštartu.
- Udalosti sa ukladajú len raz. Každá udalosť nesie poradové číslo, takže udalosti poslané znova po stratenom potvrdení sa preskočia, aj po páde alebo reštarte dashboardu.
Čo uvidíte
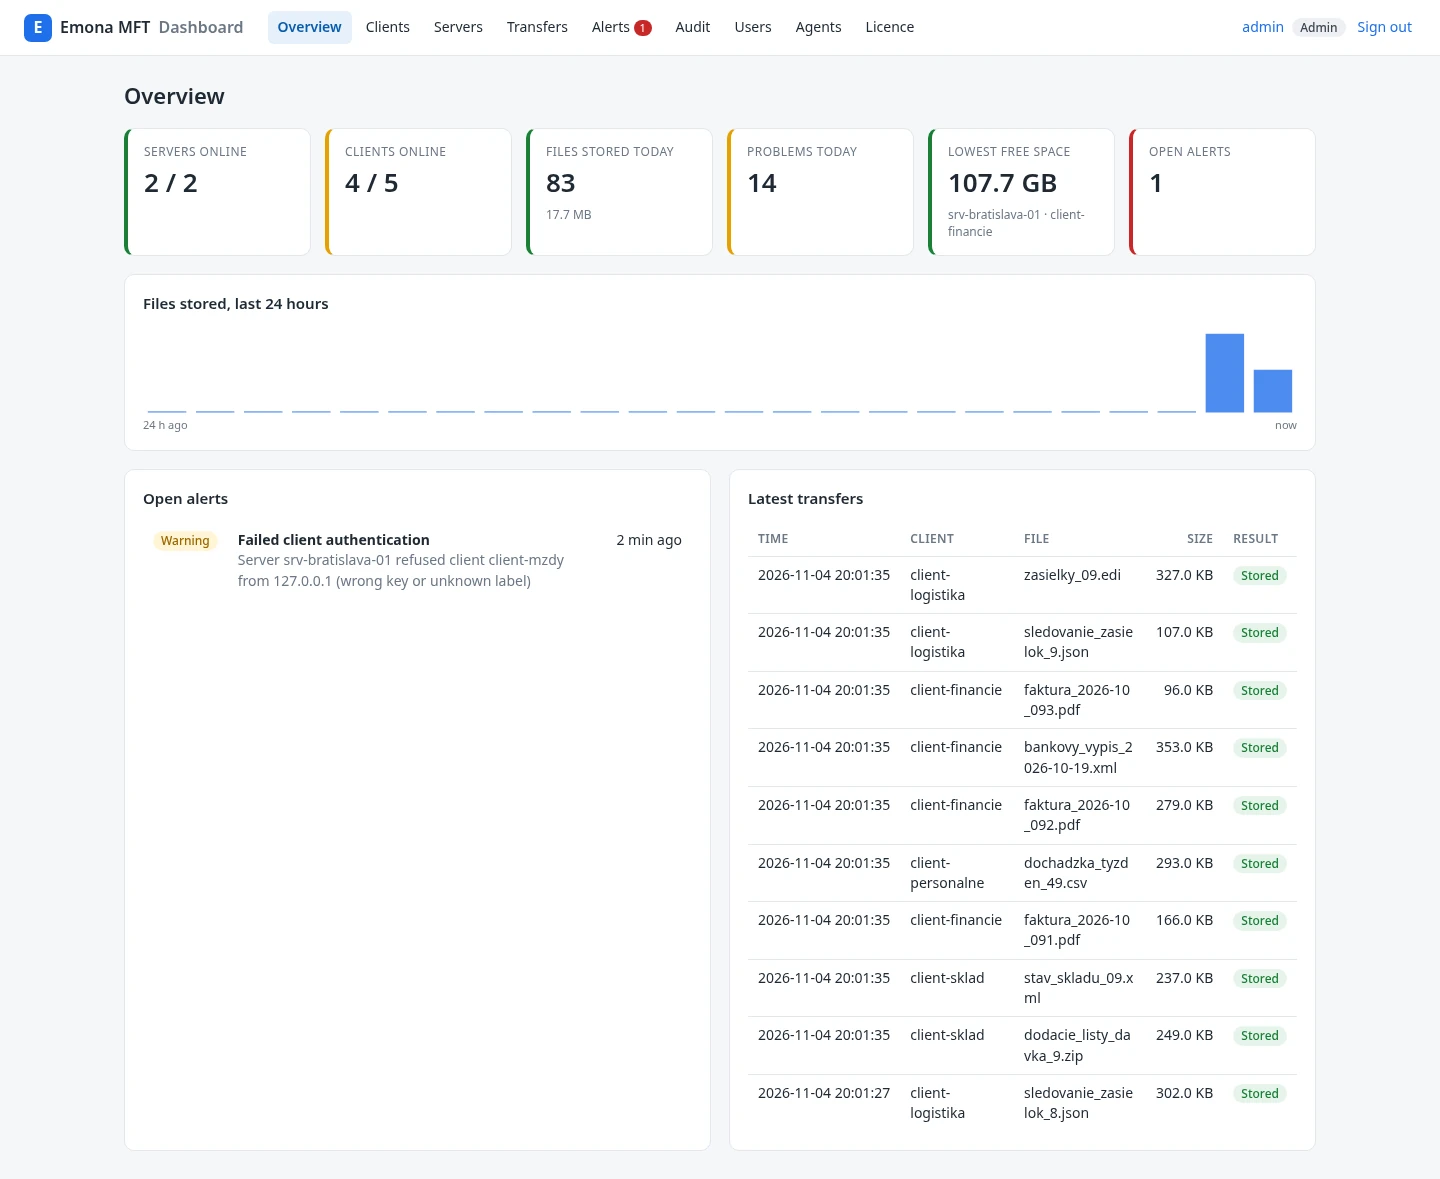
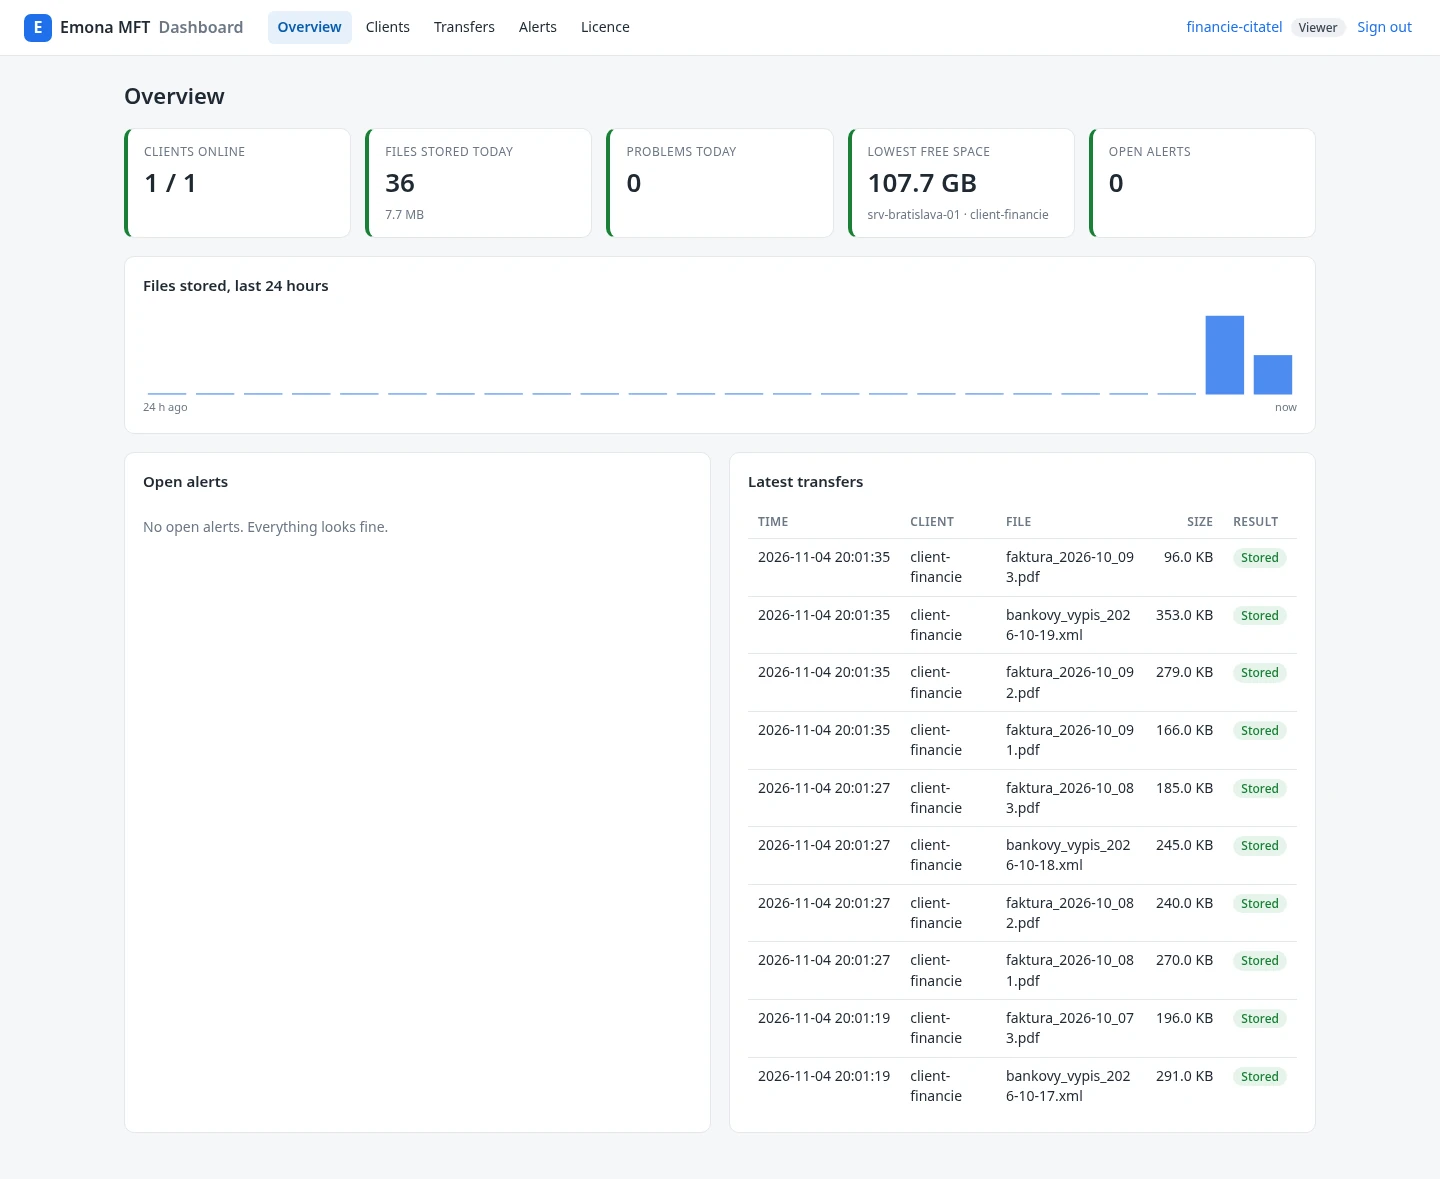
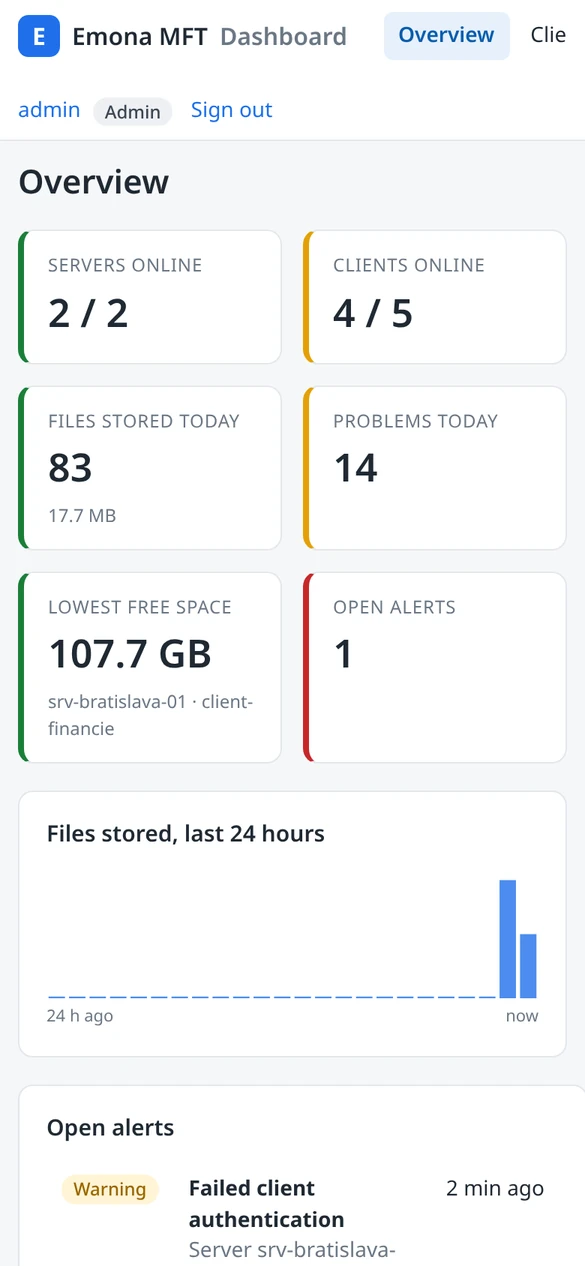
- Prehľad: servery a klienti online, dnes uložené súbory a problémy, najmenšie voľné miesto na disku, otvorené upozornenia, súbory uložené za posledných 24 hodín a posledné prenosy. Počty prenosov sa evidujú po 15 minútach, takže denné súčty zodpovedajú vášmu časovému pásmu.
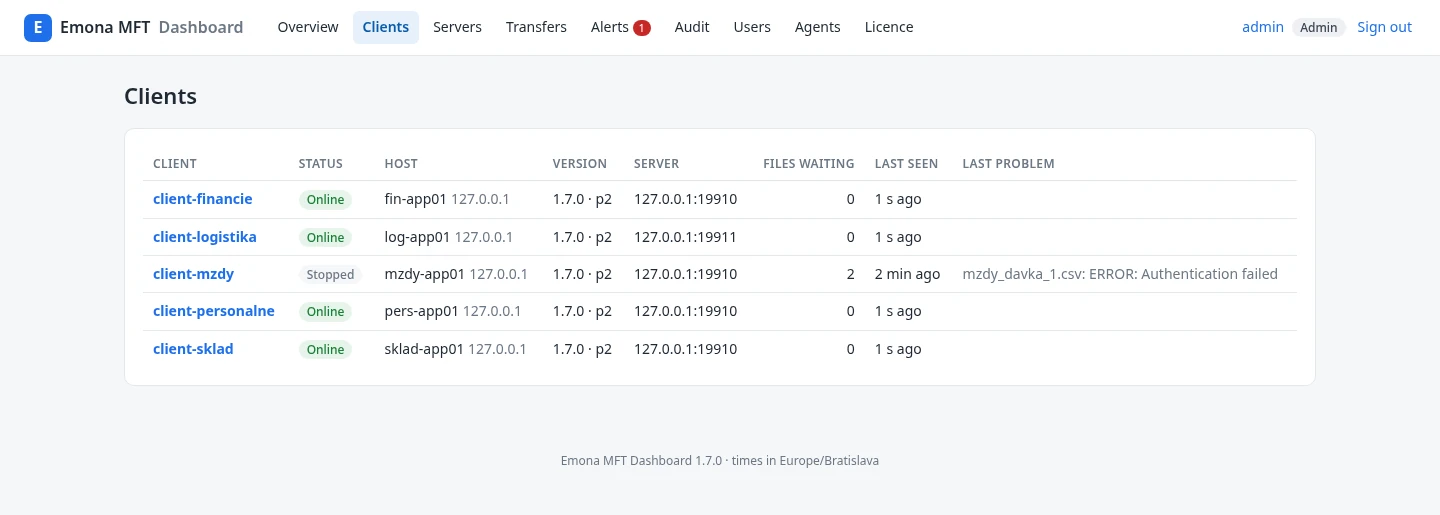
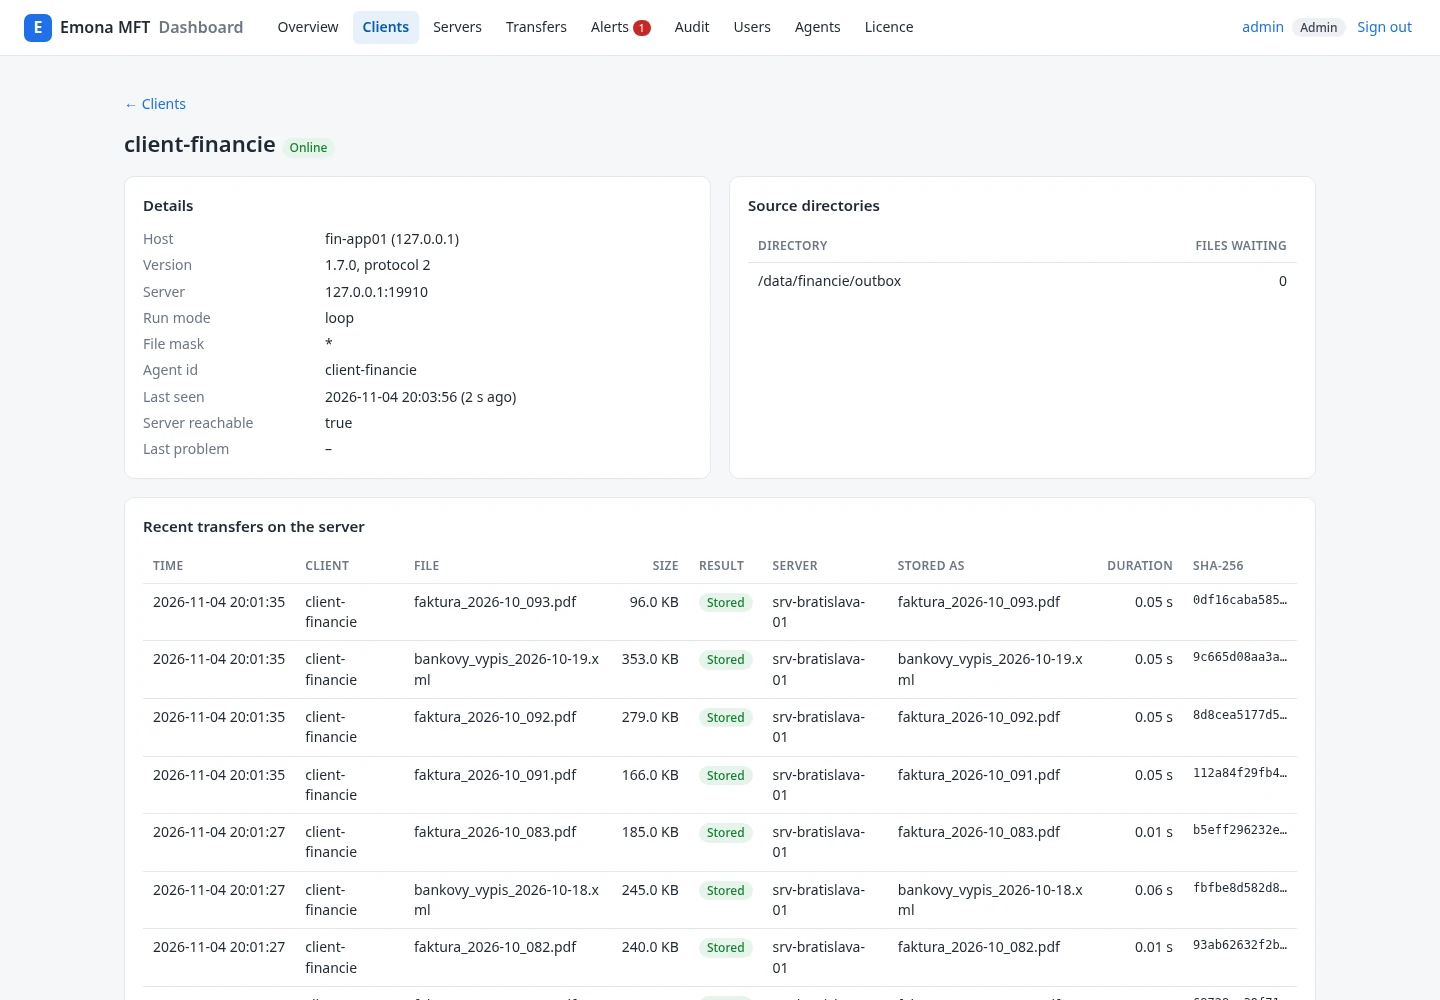
- Klienti a detail klienta: posledný kontakt, posledný súbor, čakajúce súbory, zdrojové priečinky a súbory a problémy za posledné dni.
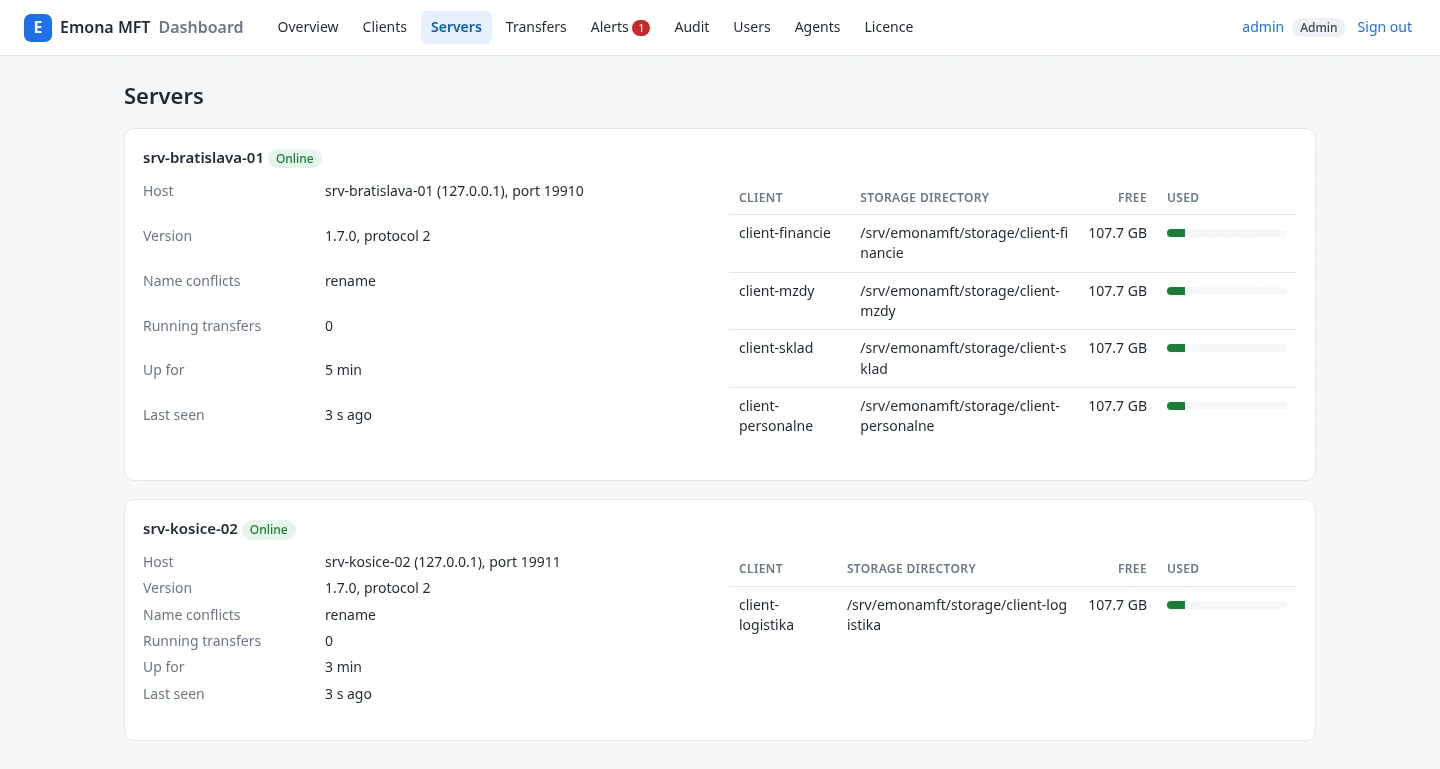
- Servery: úložisko a voľné miesto pre každého klienta, prebiehajúce prenosy a nastavenia.
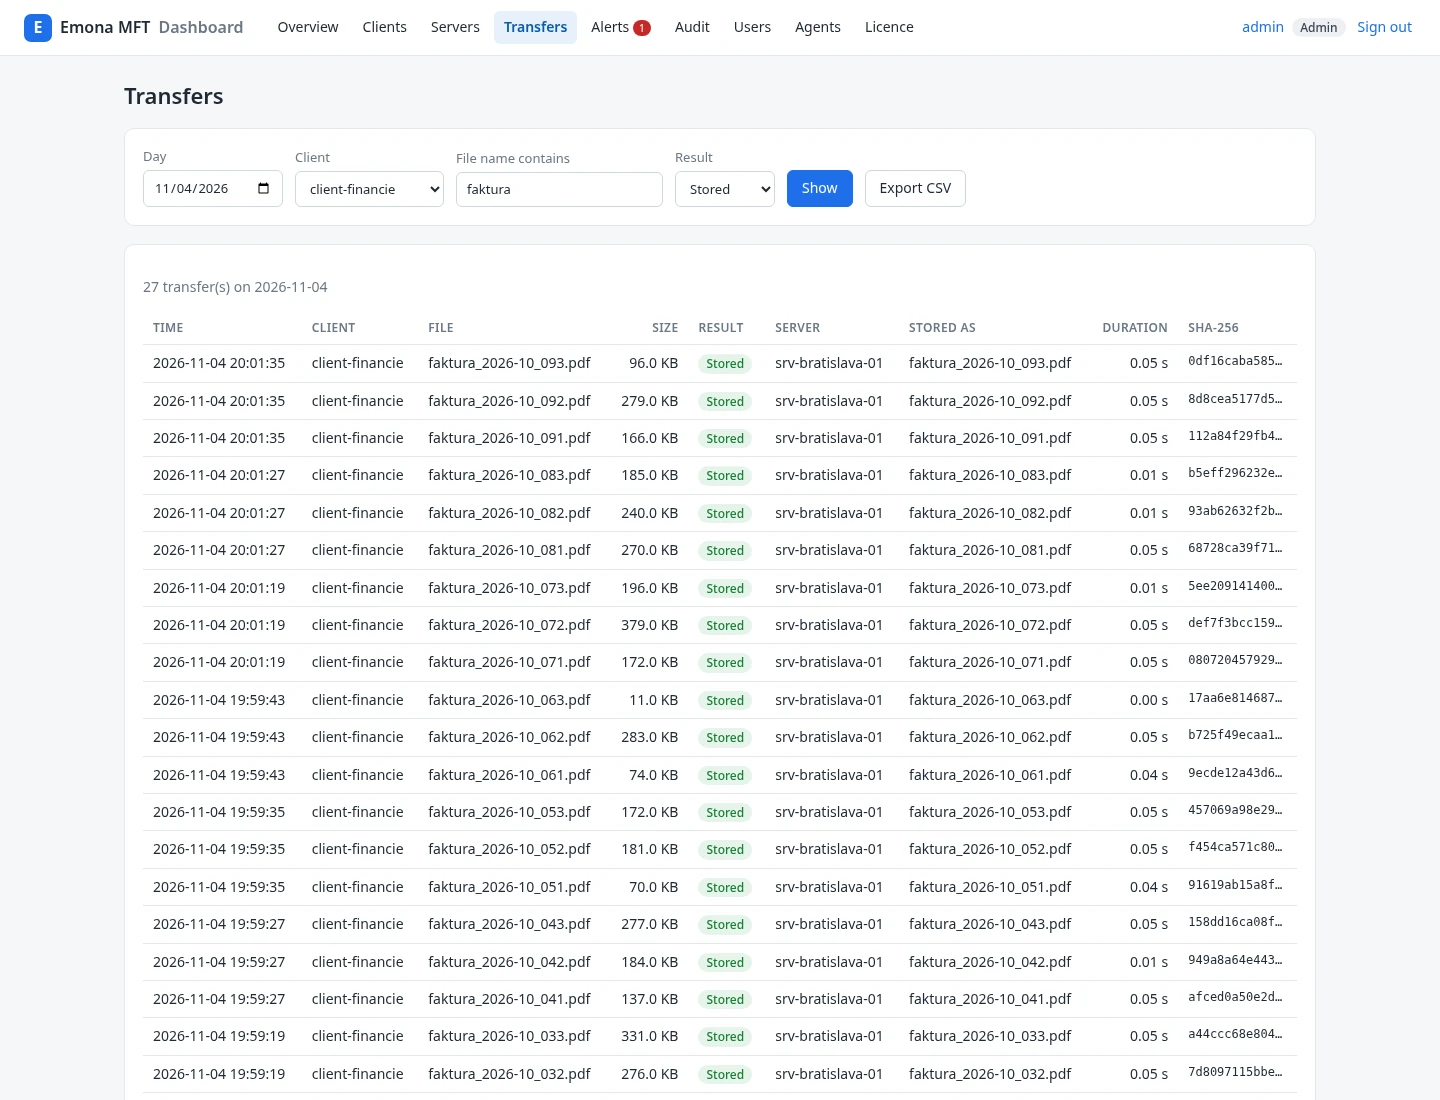
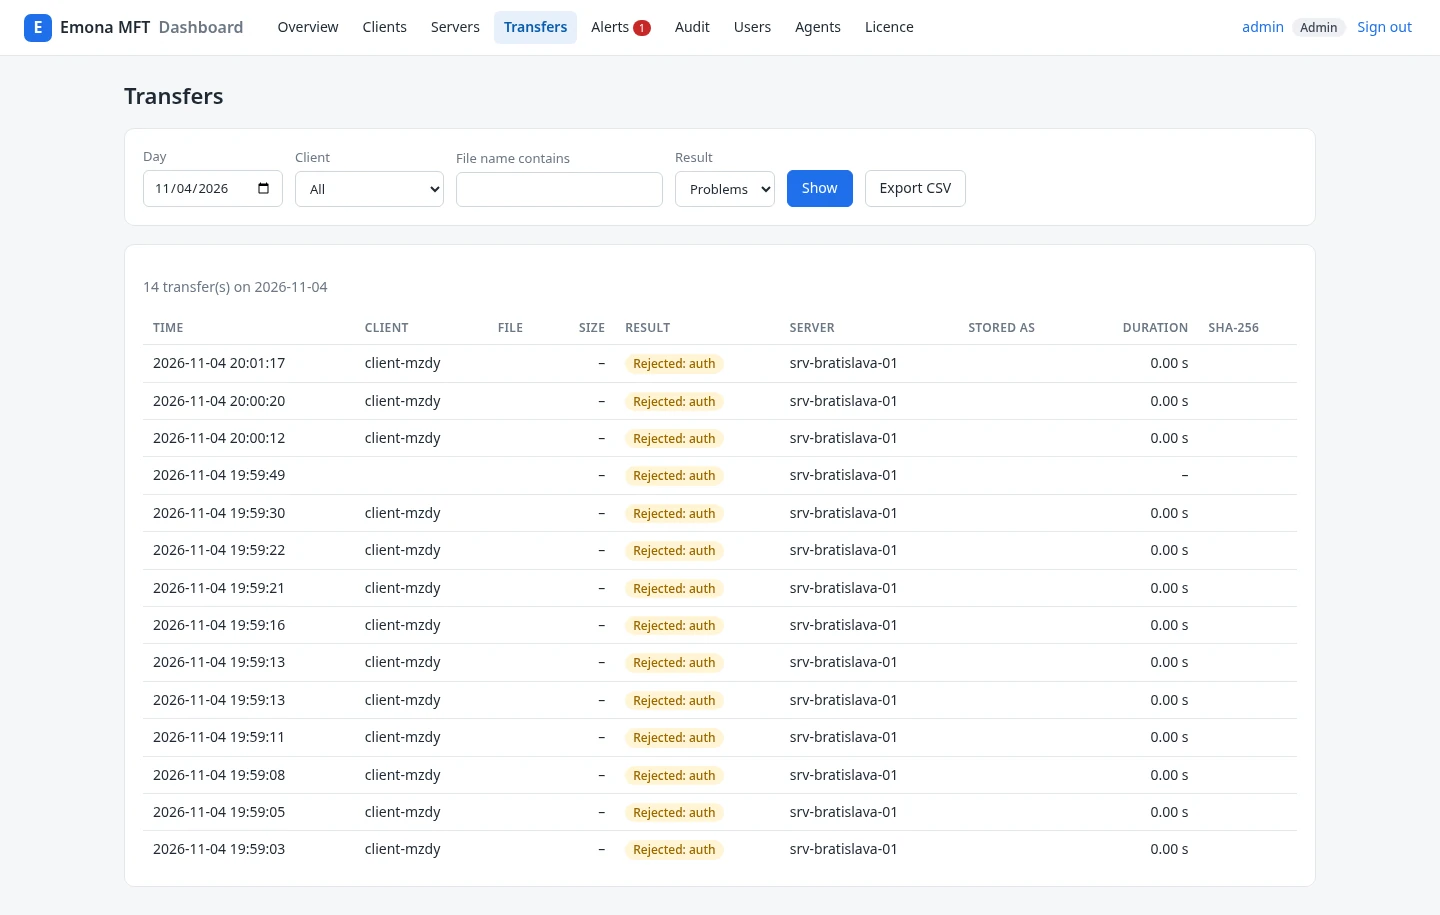
- Prenosy: vyhľadávanie podľa dňa, klienta, názvu súboru a výsledku vo všetkých uchovaných dňoch. Stránka zobrazí 500 najnovších prenosov dňa spolu s denným súčtom a export do CSV obsahuje všetky.
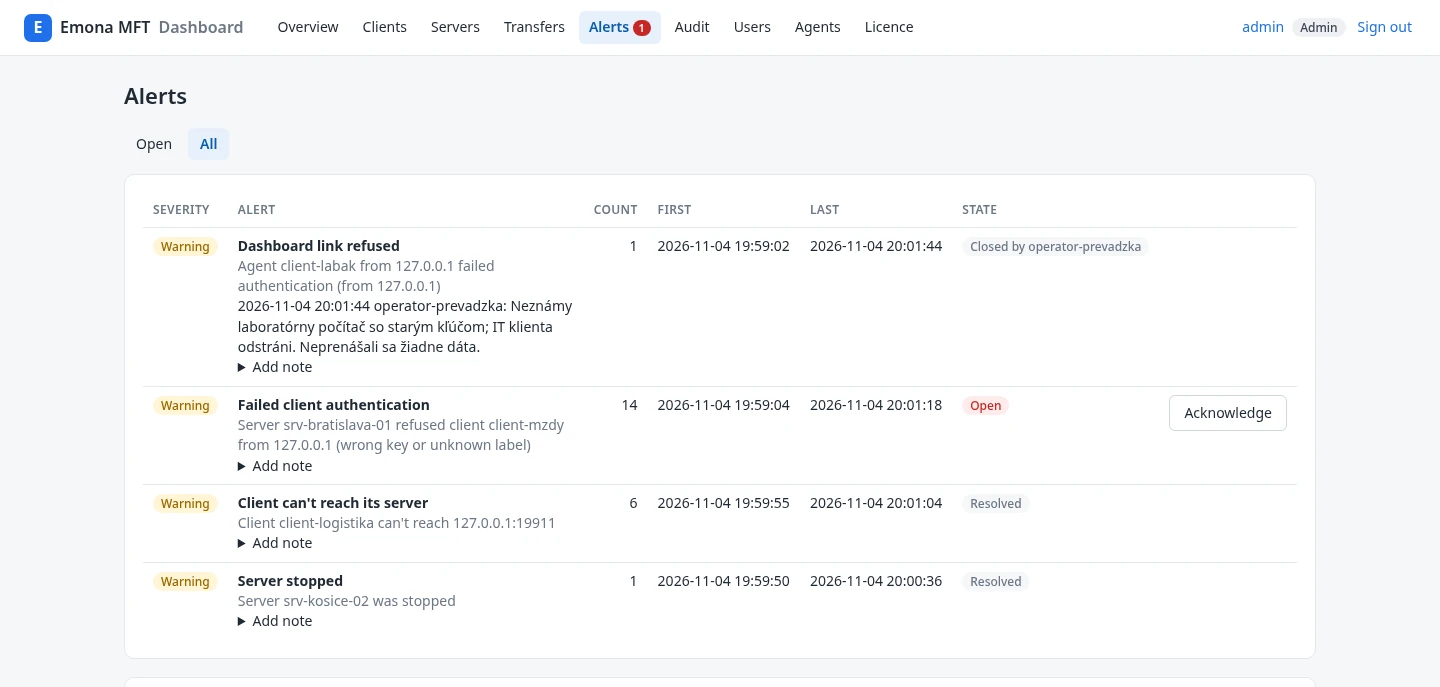
- Upozornenia: otvorené a minulé upozornenia. Operátori a administrátori ich potvrdzujú.
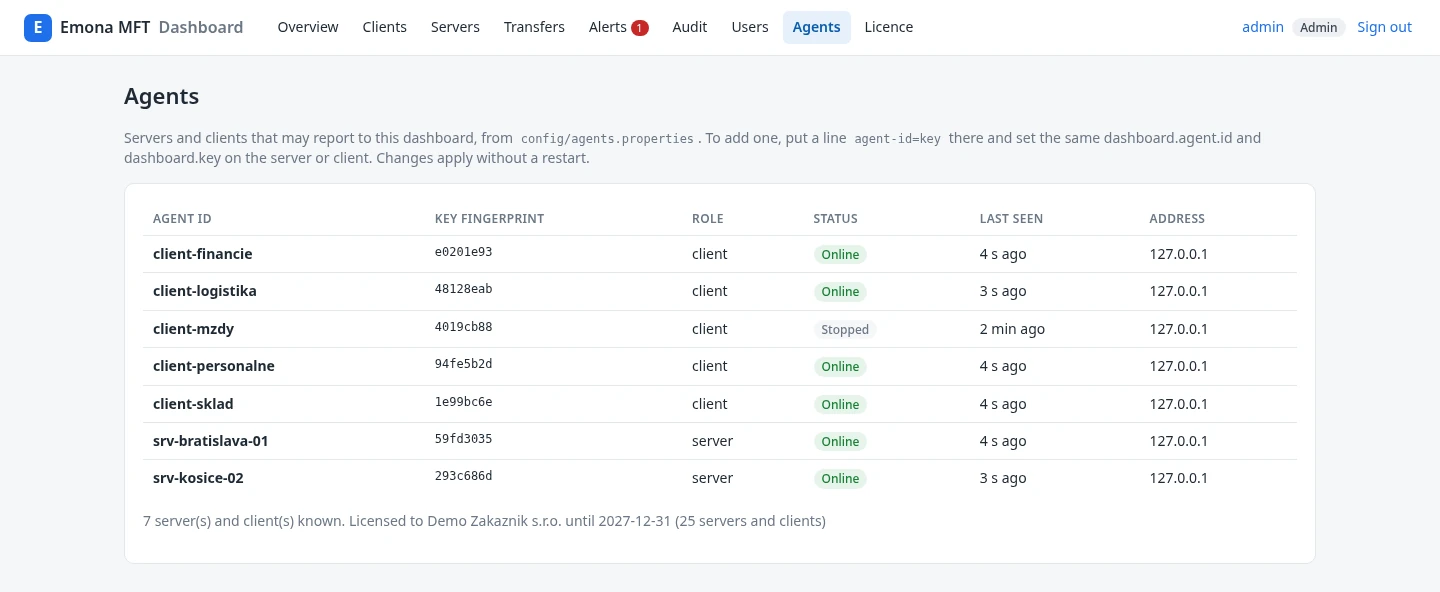
- Agenti (administrátori): každý server a klient s ID agenta, odtlačkom kľúča, rolou, stavom, posledným kontaktom a adresou.
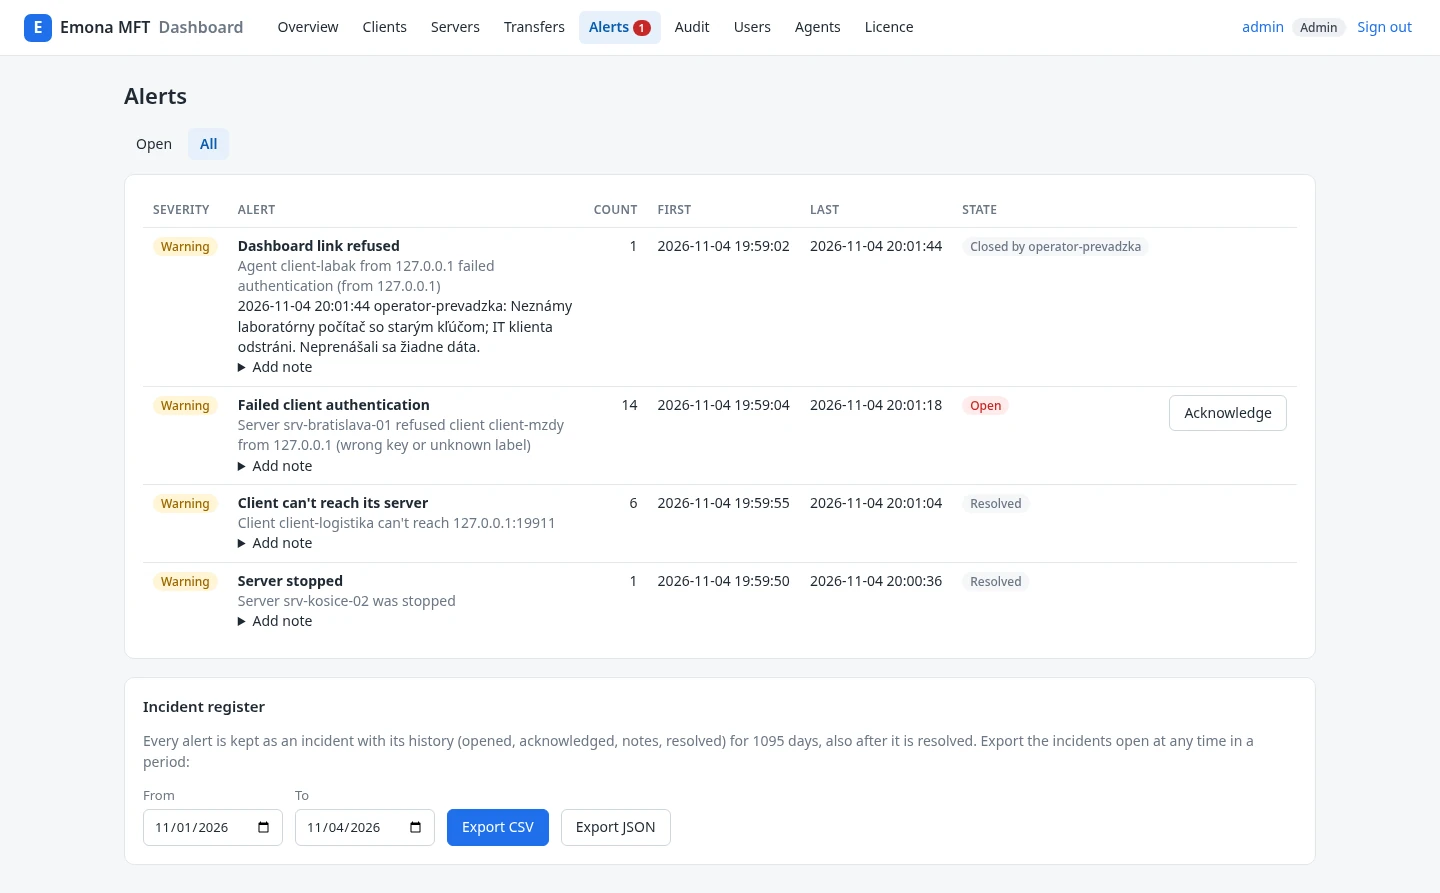
- Register incidentov: každé upozornenie s potvrdením, vyriešením, poznámkami a históriou, s exportom za obdobie do CSV alebo JSON (administrátori a audítori).
- Audit, Používatelia, Licencia (administrátori) a Účet pre každého používateľa, s dvojfaktorovým prihlásením.
Stránky sa samy obnovujú každých 30 sekúnd.
Snímky obrazovky
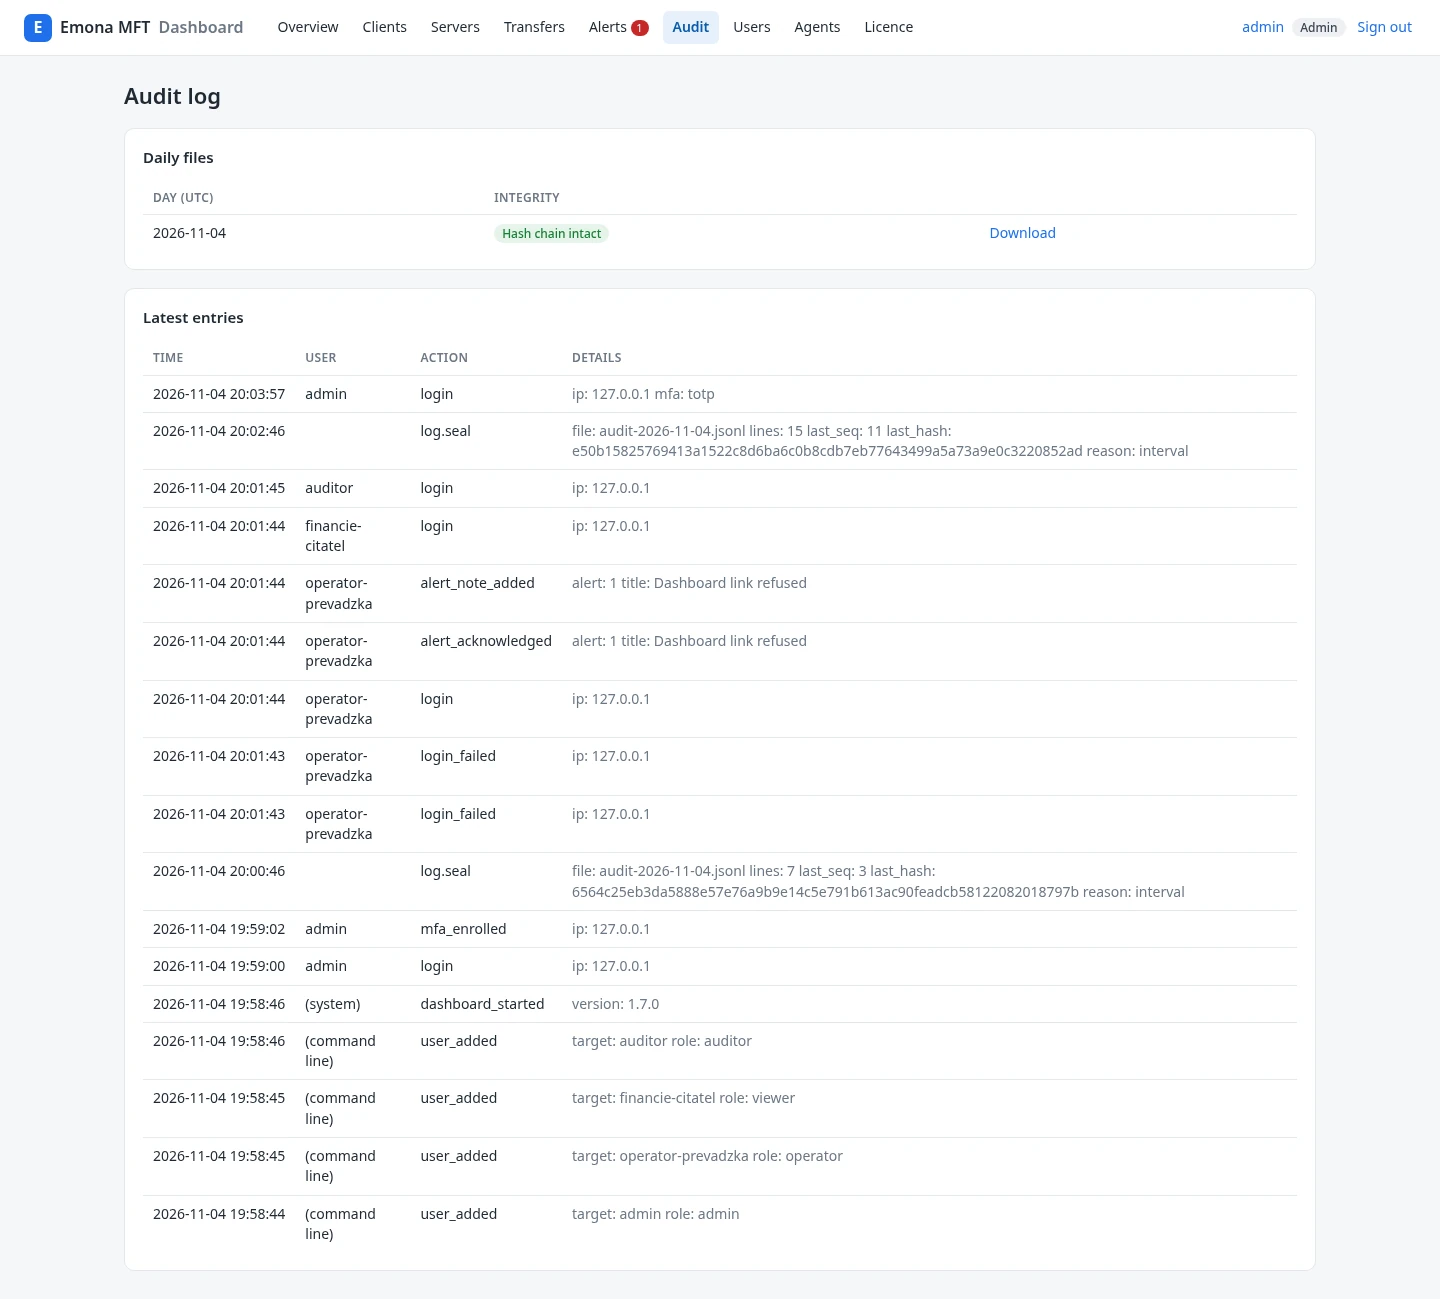
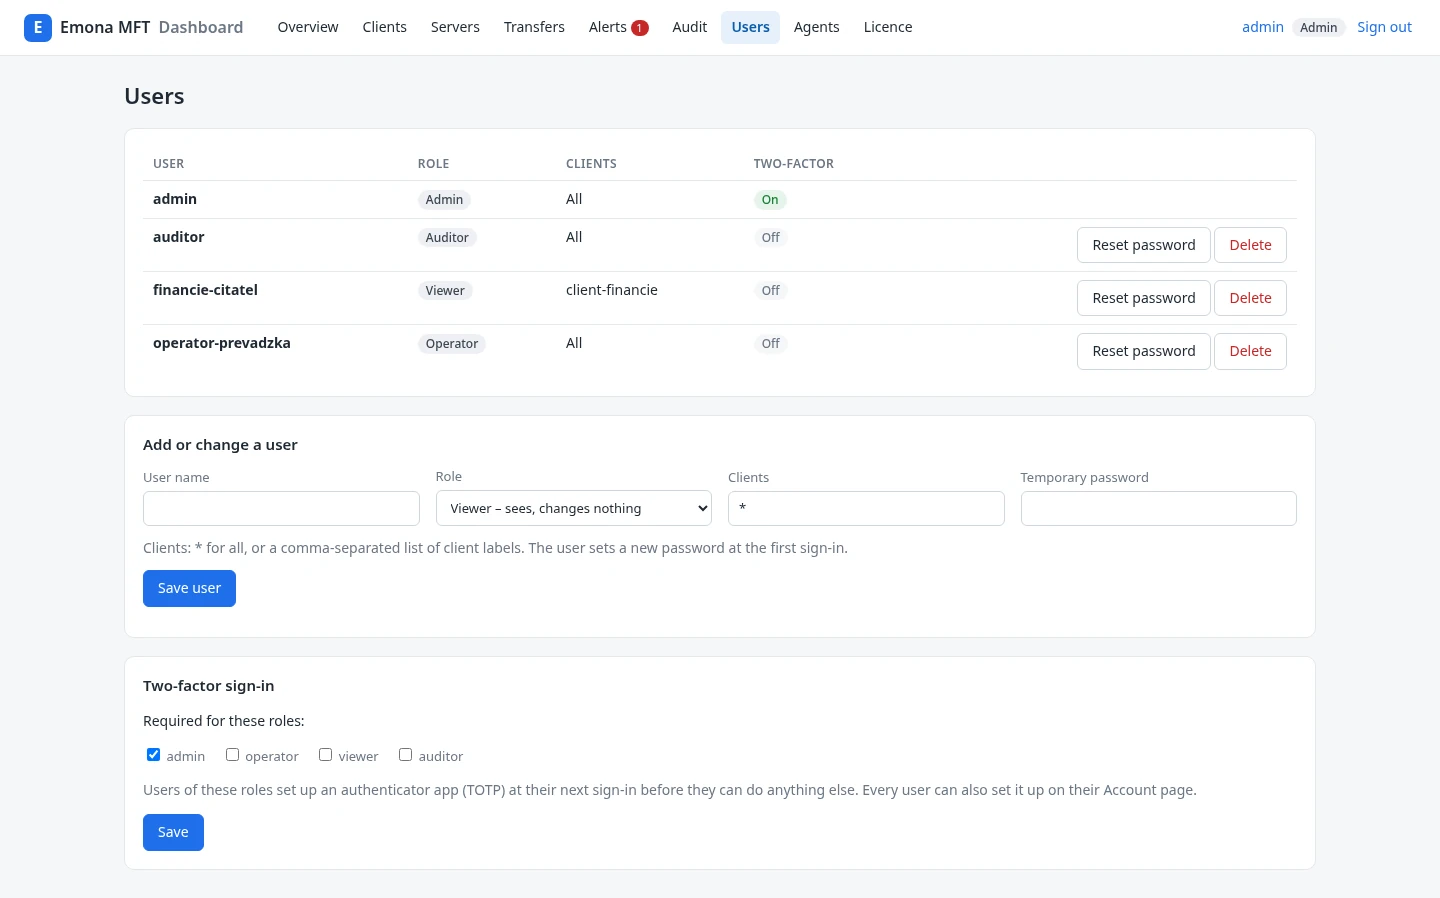
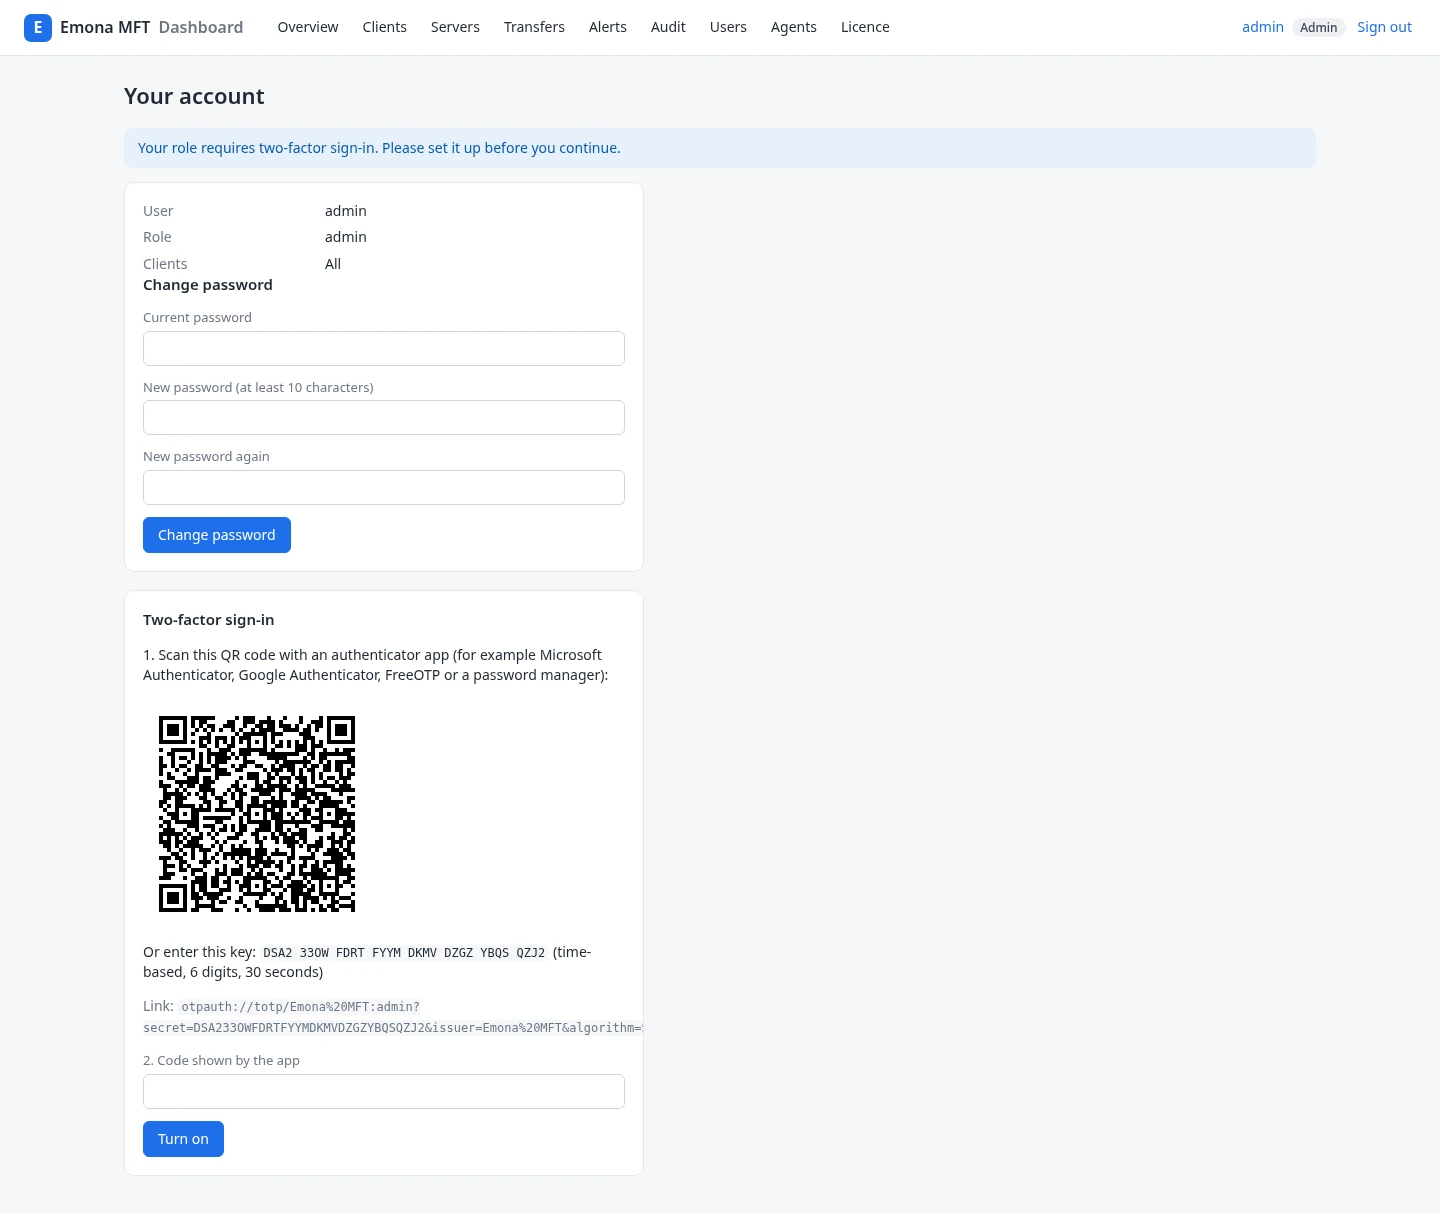
Skutočné snímky obrazovky Emona MFT Dashboard 1.7.0, nasnímané na testovacom počítači s dvoma ukážkovými servermi, piatimi ukážkovými klientmi a ukážkovými používateľmi. Rozhranie dashboardu je v angličtine, ukážkové dáta sú po slovensky. Kliknutím na snímku ju otvoríte v plnej veľkosti.
Prihlásenie a mobil
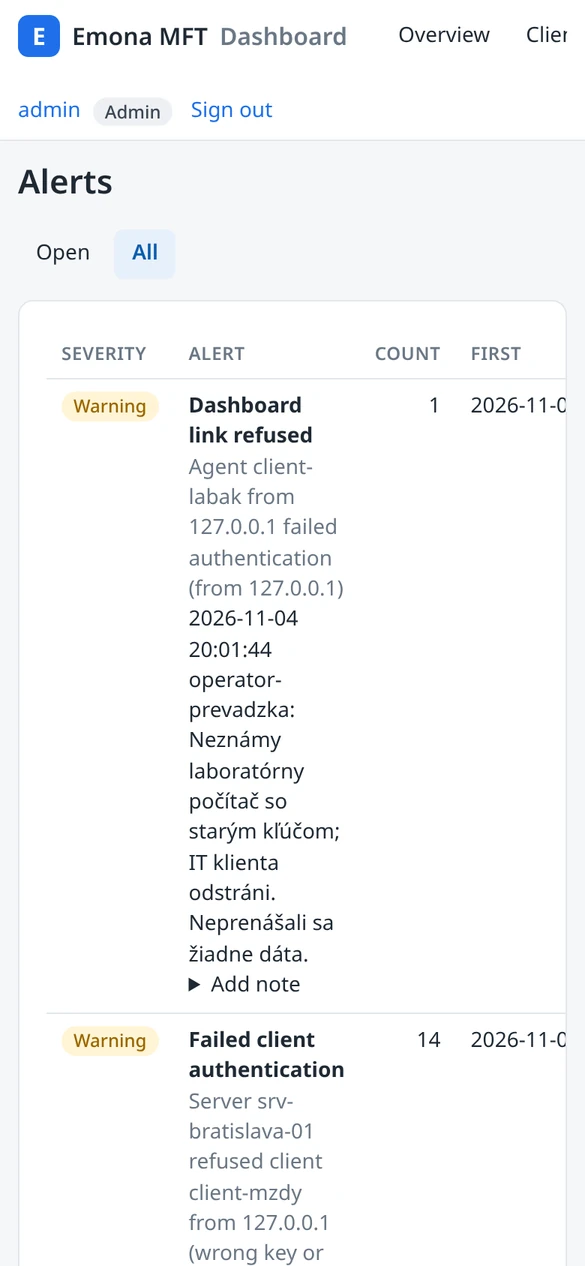
Log udalostí a auditná stopa
Servery a klienti Emona MFT zapisujú strojovo čitateľný log udalostí: jeden riadok JSON na udalosť, jeden súbor na deň. Zaznamenáva každý dokončený, odmietnutý alebo neúspešný prenos s klientom, názvom súboru, veľkosťou, hašom SHA-256, protokolom a trvaním, ďalej spustenia a zastavenia, nedostupný server a chýbajúci zdrojový priečinok. Kľúče ani obsah súborov sa doň nikdy nezapisujú.
- Viazané na skutočného agenta. Dashboard zaznamená každú udalosť pod ID agenta overeného spojenia, takže žiadny server ani klient nemôže posielať udalosti v mene iného. Rola a označenie klienta pri agentovi sú pevné, prenosy hlásia len servery a udalosti klienta sa vždy počítajú pod jeho vlastné označenie.
- Audit log s hašovým reťazcom. Každé prihlásenie, neúspešné prihlásenie, zmena používateľa, potvrdenie upozornenia, poznámka k upozorneniu, export a zmena licencie sa zapíše do audit logu dashboardu. Každý riadok nesie haš SHA-256 predchádzajúceho riadku, takže zmenený alebo odstránený riadok uprostred súboru sa prejaví.
- Pečate. Logy udalostí, audit log a register incidentov dostávajú pečatné riadky každú hodinu (nastaviteľné), na konci každého dňa a pri zastavení. Pri porovnaní s kópiou vo vašom SIEM pečate odhalia aj riadky odstránené na konci súboru a prepočítaný reťazec.
- Hodinová samokontrola. Servery, klienti aj dashboard kontrolujú svoje hašové reťazce pri otvorení súboru a každú hodinu. Porušený reťazec spustí kritické upozornenie: „Event log changed“, „Audit log changed“ alebo „Incident register changed“.
- Overenie. Stránka „Audit“ ukazuje integritu každého denného súboru, označí zapečatené súbory a administrátorom aj audítorom ich umožňuje stiahnuť. Kontrola z príkazového riadku overí akýkoľvek súbor udalostí, auditu alebo incidentov, voliteľne aj voči kópii v SIEM.
Logy zmeny odhalia, nezabránia im: kto má k súborom prístup na zápis, môže ich stále zmeniť. Pečate takú zmenu zviditeľnia, keď sa súbory porovnajú s kópiou uloženou inde, preto za smerodajnú považujte kópiu vo vašom SIEM.
Preposielanie do SIEM a syslogu
- Každý riadok do vášho SIEM. Ak je nastavený
siem.host, dashboard posiela každú udalosť všetkých serverov a klientov a každý riadok auditu do vášho SIEM alebo log servera ako syslog RFC 5424 cez UDP, TCP alebo TLS. - Pri výpadku sa nič nestratí. Riadky sa čítajú zo súborov a pozícia sa ukladá, takže riadky zapísané počas výpadku SIEM alebo reštartu dashboardu sa odošlú dodatočne. SIEM, ktorý prestane čítať, sa rozpozná a otvorí sa upozornenie „SIEM forwarding failing“.
- Aj bez dashboardu. Servery a klienti môžu posielať svoje riadky udalostí priamo do prijímača syslogu.
- Hotové vyhľadávania. Dokumentácia uvádza udalosti, pre ktoré sa oplatí pravidlo, s ukážkovými vyhľadávaniami pre Splunk, Elastic a Microsoft Sentinel.
Upozornenia
| Upozornenie | Kedy | Ukončí sa |
|---|---|---|
| Server / klient sa nehlási | Žiadny heartbeat 90 sekúnd (nastaviteľné) | Keď sa znova ozve |
| Server zastavený | Server bol zastavený | Keď sa spustí |
| Málo miesta na disku | Voľné miesto úložiska pod limitom (predvolene 1 GB) | Keď je miesta znova dosť |
| Neúspešná autentifikácia klienta | Server odmietol kľúč alebo označenie klienta | Po potvrdení |
| Nával neúspešných overení (kritické) | Veľa odmietnutých spojení klientov na jednom serveri v priebehu niekoľkých minút (predvolene 20 za 5 minút) | Po potvrdení |
| Prenos zlyhal | Prenos bol odmietnutý alebo prerušený | Po potvrdení |
| Klient sa nedostane k svojmu serveru | Klient zaznamenal svoj server ako nedostupný | Keď znova posiela |
| Spojenie s dashboardom odmietnuté | Pokus o pripojenie od neznámeho agenta alebo s nesprávnym kľúčom | Po potvrdení |
| Veľa neúspešných prihlásení | 20 nesprávnych hesiel pre jedného používateľa za 15 minút | Po potvrdení |
| Zmenený log udalostí, audit log alebo register incidentov (kritické) | Riadok už nezodpovedá hašovému reťazcu | Po potvrdení |
| Súbor s kľúčmi čitateľný pre iných používateľov | Server, klient alebo dashboard našiel súbor s kľúčmi, ktorý môžu čítať iní používatelia | Pri ďalšom spustení bez problému |
| Uchovávanie: súbor sa nevymazal | Server nedokázal vymazať prijatý súbor po uplynutí doby uchovávania | Po potvrdení |
| Preposielanie do SIEM zlyháva | Riadky sa nedali odoslať do SIEM 5 minút (nastaviteľné) | Keď odosielanie opäť funguje |
| Kópia v SIEM je neúplná | Súbor logu bol vymazaný po uplynutí doby uchovávania skôr, ako sa celý odoslal | Po potvrdení |
Každé upozornenie sa pošle raz pri otvorení a raz pri ukončení, e-mailom cez váš SMTP relay a do syslogu (RFC 5424), ak sú nastavené. Opakovania sa počítajú, neposielajú sa znova. Operátori a administrátori upozornenia potvrdzujú a pridávajú poznámky, napríklad čo sa zistilo a urobilo.
Register incidentov
Každé upozornenie je zároveň incidentom. Dashboard zaznamená každé otvorenie, opätovné otvorenie, potvrdenie, vyriešenie a poznámku spolu s používateľom a stavom incidentu v tej chvíli, do súborov prístupných len vlastníkovi, s hašovým reťazcom a pečaťami, predvolene uchovávaných tri roky.
- Pre hlásenia podľa NIS2. Register poskytne časy (otvorenie, potvrdenie, vyriešenie), kto incident riešil, poznámky a históriu, ktoré potrebujete na včasné varovanie, oznámenie alebo záverečnú správu (čl. 21 a 23 NIS2). Či je incident závažný a jeho nahlásenie zostáva na vás; nič sa neposiela žiadnemu úradu.
- Export za obdobie. Administrátori a audítori exportujú všetky incidenty za obdobie do CSV alebo JSON na stránke „Alerts“. Každý export sa zapíše do audit logu.
Používatelia, roly a prihlásenie
- Roly. Čitatelia (viewer) vidia stránky, ktoré vidieť smú. Operátori navyše potvrdzujú upozornenia a pridávajú poznámky. Administrátori navyše spravujú používateľov, vidia audit log a agentov, inštalujú licenciu a exportujú register incidentov. Audítori, určení pre interných či externých audítorov a zodpovedné osoby, vidia a sťahujú audit log a exportujú register incidentov, ale nemôžu nič zmeniť. Používateľa možno obmedziť na niektorých klientov a potom vidí len týchto klientov a ich prenosy.
- Dvojfaktorové prihlásenie. Každý používateľ si môže zapnúť prihlasovacie kódy z autentifikačnej aplikácie (TOTP: Google Authenticator, Microsoft Authenticator, Aegis, 1Password a ďalšie) naskenovaním QR kódu a dostane 10 jednorazových kódov na obnovenie. Administrátori určujú, ktoré roly ho musia používať; nové inštalácie ho vyžadujú pre administrátorov.
- Single sign-on. Používatelia sa môžu prihlásiť cez Microsoft Entra ID, Okta, Keycloak, Google Workspace, ADFS alebo ľubovoľného poskytovateľa OpenID Connect (code flow s PKCE). Skupiny poskytovateľa sa mapujú na roly a klientov a režim len SSO ponechá lokálnych administrátorov ako núdzový prístup.
- Heslá. Najmenej 10 znakov, uložené ako haše PBKDF2-SHA256. Pri prvom spustení dashboard vytvorí používateľa
admins náhodným heslom, ktoré treba pri prvom prihlásení zmeniť. - Zablokovanie pre používateľa a adresu. Po 5 nesprávnych heslách alebo kódoch z jednej adresy sa používateľ zablokuje na 15 minút len z tejto adresy; z iných adries sa môže naďalej prihlásiť.
- Spomalenie pri útoku. Po 20 nesprávnych heslách pre jedného používateľa zo všetkých adries spolu majú nové prehliadače z nových adries pre tohto používateľa spoločne jeden overený pokus za 5 sekúnd. To obmedzí hádanie na približne 12 pokusov za minútu bez ohľadu na to, koľko adries útočník použije. Prehliadače a adresy, z ktorých sa používateľ už predtým prihlásil, sa overujú naďalej, takže správne heslo stále funguje.
- Za reverznou proxy. Nastavte
ui.trusted.proxyna adresu proxy a blokovanie bude počítať adresu každého používateľa z hlavičkyX-Forwarded-For. Bez tohto nastavenia sa hlavička ignoruje. - Relácie a stránky. Relácie sa ukončia po 30 minútach nečinnosti. Cookies sú HttpOnly a SameSite=Strict (a na HTTPS aj Secure), každý formulár má CSRF token a stránky sa posielajú s prísnou Content Security Policy a
X-Frame-Options: DENY.
Inštalácia a obmedzenia
- Java 8u92 alebo novšia na Linuxe, macOS alebo Windows, s Apache Log4j 2 ako jedinou závislosťou. Pre predvolené nastavenia stačí heap 256 MB.
- Predvolene lokálne. Webové rozhranie počúva len na 127.0.0.1, ak nenastavíte inak. HTTPS funguje s vaším vlastným keystore.
- Spojenie agenta. Kľúč pre každého agenta, kľúče relácie HKDF-SHA256 a AES-256-GCM, takže zaznamenané spojenie nemožno dashboardu prehrať znova.
- Súbory len pre vlastníka. Na Linuxe a macOS môže všetko, čo dashboard zapíše do svojho dátového priečinka, čítať len účet, pod ktorým beží, a súbory s kľúčmi, ktoré môžu čítať iní používatelia, sa nahlásia pri spustení aj ako upozornenie.
- Licencia overovaná offline. Licenčný súbor od BLUEGEM je podpísaný a overuje sa bez pripojenia na internet. Servery a klienti Emona MFT sa kvôli licencii dashboardu nikdy nezastavia ani nezmenia správanie.
- Pripravené na pomalé spojenia. Webový server zatvára spojenia, ktoré do 5 sekúnd neposlali kompletnú požiadavku, a podľa potreby pridáva vlákna, až do približne 1 000 pomalých spojení naraz. Ak je dashboard dostupný z internetu, predraďte mu reverznú proxy (nginx, Apache, IIS).
- Exporty do CSV. Najviac dve prebiehajúce sťahovania na používateľa a nastaviteľný limit dočasného miesta, ktoré zaberajú, takže jeden účet nemôže zaplniť disk.
- E-mail. Upozornenia sa posielajú cez SMTP relay bez TLS, preto použite relay vo vašej lokálnej sieti.